Actualizar solo el núcleo de WordPress no soluciona una vulnerabilidad en un plugin. En la semana del 28 de septiembre al 4 de octubre de 2026, los avisos que involucran ConvertPlus, WPMobile.App, Download Monitor y CTX Feed Pro mostraron riesgos diferentes: inyección de objetos PHP, toma de cuentas y JavaScript malicioso persistente. Vea qué comprobar, qué versiones buscar y cómo reducir la exposición mientras la corrección no llega a producción.
Recopilación en 05/10/2026. Esta es una selección de cuatro CVEs relevantes, no un inventario completo de la semana. Las fechas que aparecen a continuación son de divulgación pública por parte de Wordfence; en los tres avisos de 01/10, los registros CVE se publicaron en 02/10. También hay una alerta anterior del núcleo, separada porque ya cuenta con explotación confirmada.
CVEs de la semana: componentes afectados y correcciones
| Componente y CVE | Divulgación | Versiones afectadas | Acción |
|---|---|---|---|
| ConvertPlus CVE-2026-87741 |
28/09/2026 | Hasta 3.6.3 | Actualizar a 3.6.4 o versión corregida posterior. |
| WPMobile.App CVE-2026-94541 |
01/10/2026 | Hasta 11.82 | El aviso recomienda 11.85 o versión corregida posterior. |
| Download Monitor CVE-2026-100182 |
01/10/2026 | Hasta 5.2.10 | Aplicar la actualización de seguridad 5.2.11 o versión corregida posterior. |
| CTX Feed Pro CVE-2026-10026 |
01/10/2026 | Hasta 7.6.12 | Sin corrección conocida en el aviso consultado en 05/10/2026. Evaluar desactivación y sustitución. |
ConvertPlus: el inicio de sesión de suscriptor ya basta para alcanzar la vulnerabilidad
La deserialización insegura permite que un usuario autenticado con perfil de suscriptor o superior inyecte un objeto PHP. El impacto depende de una cadena POPuna secuencia de comportamientos de clases en otro plugin o tema. El aviso no identifica esa cadena en el propio ConvertPlus. Por lo tanto, no es correcto anunciar ejecución remota de código garantizada en toda instalación. La referencia asigna CVSS 3.1 de 8,8.
Actualice por el canal legítimo del proveedor. Si el plugin vino junto con un tema, compruebe si el distribuidor ya entrega la corrección. Sin acceso al paquete corregido, desactive el componente y planifique su eliminación o sustitución; evalúe antes los popups y formularios que dependen de él. Cerrar nuevos registros no elimina cuentas ya existentes.
WPMobile.App: el correo de recuperación no puede convertirse en un push público
Con mail-to-push habilitado, los enlaces de restablecimiento de contraseña pueden copiarse a una cola sin autenticación. Esto permite tomar cuentas, incluidas las administrativas. El aviso asigna CVSS 3.1 de 9,8 y recomienda la versión 11.85.
O changelog del desarrollador registra una desactivación temporal de la funcionalidad en 11.83, refuerzo en 11.84 y otra corrección de seguridad en 11.85. No trate la solución provisional como punto final. Si no puede actualizar, interrumpa el recurso y desactive el plugin hasta poder corregirlo. Apagar el envío no demuestra que los datos anteriormente encolados se hayan eliminado; pida al proveedor orientación de limpieza e invalidación de enlaces, preservando evidencias si hay sospecha de abuso.
Download Monitor: el administrador también forma parte del camino de ataque
El XSS persistente implica mensajes entre páginas del navegador y la pantalla de edición de descargas. Según el registro CVE, el atacante necesita llevar a un administrador autenticado a visitar una página controlada por él, dirigida a un editor de descargas abierto. No es una explotación sin interacción humana solo porque el atacante no necesita cuenta.
O changelog oficial lista la actualización de seguridad 5.2.11 en 28/09/2026, antes de la divulgación. Actualice; de forma provisional, evite la navegación externa en el mismo perfil utilizado para administrar el sitio y cierre la pantalla afectada. Esto reduce la oportunidad, pero no sustituye al parche. Investigue contenidos ya modificados: corregir el plugin no elimina automáticamente un script que haya sido guardado antes.
CTX Feed Pro: la ejecución de PHP requiere acceso de administrador
A CVE-2026-10026 afecta a CTX Feed Pro hasta 7.6.12. El campo Feed Config llega a la función eval() sin suficiente validación, lo que permite ejecutar PHP arbitrario en el servidor. El atacante necesita estar autenticado como administrador o superior: no es una intrusión disponible para cualquier visitante. El aviso de Wordfence, publicado en 01/10, asigna CVSS 3.1 de 7,2; el registro CVE se publicó en 02/10.
Sin corrección conocida en la consulta de 05/10/2026. No asuma que una versión posterior elimina el fallo sin confirmación del proveedor. Valore desactivar y eliminar el componente, tras exportar la configuración y planificar una alternativa para los feeds comerciales. La interrupción puede afectar a la actualización de los catálogos utilizados en campañas y marketplaces.
Mientras organiza la sustitución, reduzca los accesos administrativos, exija MFA y revise los cambios en la configuración del plugin. Estas medidas reducen el riesgo de abuso de cuentas, pero no corrigen el código. Desactivar el editor de archivos con DISALLOW_FILE_EDIT tampoco bloquea esta vía a través de eval(). De haber sospecha de ejecución indebida, siga el procedimiento de respuesta a incidentes más abajo.
Alerta anterior: la vulnerabilidad del núcleo sigue siendo prioritaria
A CVE-2026-87902 se divulgó en 22/09/2026, fuera de la semana seleccionada. El aviso oficial de WordPress describe la inclusión indebida de un archivo PHP local durante la resolución de plantillas. La explotación depende de que el tema activo contenga un directorio de primer nivel con nombre que comience por page- y de un archivo PHP local utilizable y legible; la evolución hacia la ejecución remota de código depende también del entorno.
Entre las correcciones se encuentran 7.1.2, 7.0.6, 6.9.9 y 6.8.10, cada una en su respectiva serie. El aviso incluye las demás ramificaciones. Esto no significa que toda versión numéricamente menor que 7.1.2 siga siendo vulnerable: existen backports.
O Centro Canadiense de Seguridad Cibernética confirmó la explotación en circulación e informó de la inclusión en el catálogo KEV de la CISA en 25/09. Priorice la actualización. El MFA en el panel no corrige una inclusión de archivo accesible sin inicio de sesión.
Defensa en capas: dónde actúa cada protección
El diagrama presenta una arquitectura lógica de referencia: el WAF filtra las peticiones antes de la aplicación, WordPress recibe los parches, la base de datos permanece en una conexión privada y las copias de seguridad quedan separadas. Los logs ayudan a investigar; la copia de seguridad ayuda a recuperar. Ninguna de estas capas transforma código vulnerable en código corregido.
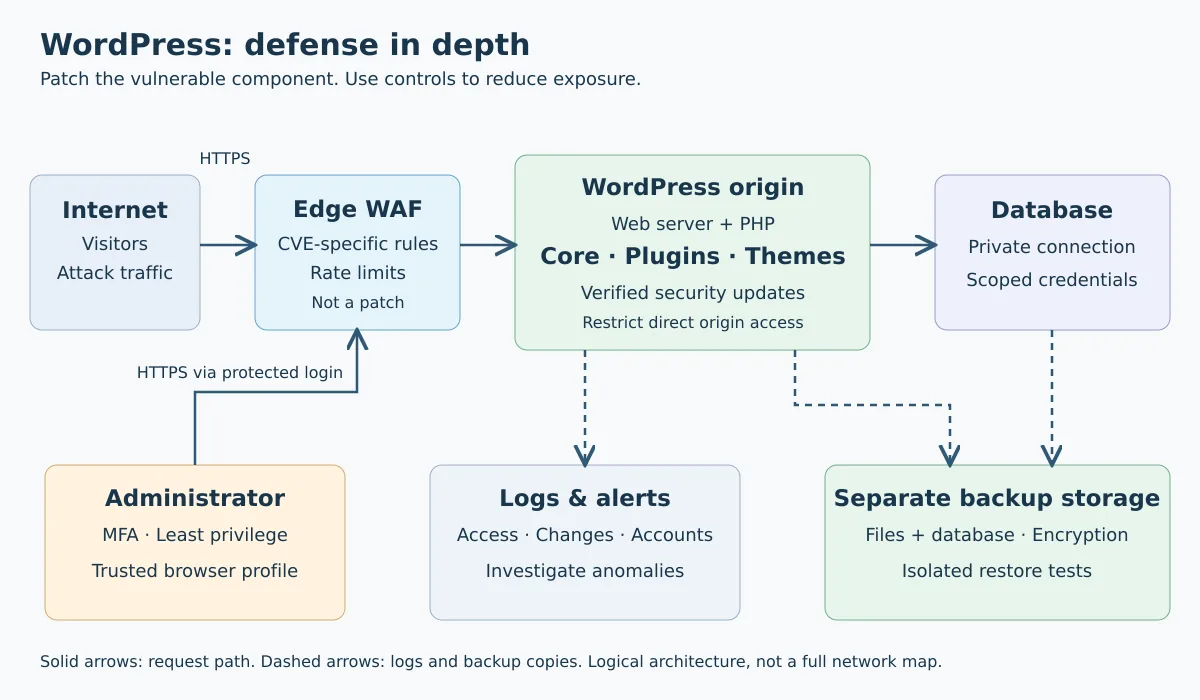
En un WAF perimetral, confirme la cobertura específica de la CVE, la activación de la regla y las rutas por las que aún se puede acceder directamente al servidor de origen. No bloquee toda la API REST ni todo el admin-ajax.php a ciegas: esto puede romper el sitio sin resolver la causa. Integraciones legítimas, como la automatización de WordPress mediante MCP, también usan la API.
Ruta de corrección con WP-CLI
Los ejemplos son para una instalación sencilla, con WP-CLI ya instalado, ejecutados por el usuario que administra los archivos — no por root. Sustituya la ruta. En hosting gestionado, use el panel o solicite al proveedor que los ejecute. En Multisite, planifique la actualización y las pruebas para toda la red. No ejecute estos comandos como triaje de un entorno posiblemente comprometido: los comandos que cargan WordPress pueden ejecutar código manipulado; en ese caso, aísle y preserve primero una copia.
1. Inventariar antes de cambiar
cd /var/www/seu-site
wp core version
wp plugin list --fields=name,status,version,update,update_version
wp theme list --fields=name,status,version,update
Compare el nombre técnico, la versión y las condiciones de cada aviso. Los slugs involucrados son convertplug, wpappninja, download-monitor e webappick-product-feed-for-woocommerce-pro. Para CTX Feed Pro, sin parche conocido en la verificación, siga la mitigación de la sección específica; no hay un comando de actualización demostradamente correctivo en este guión. No instale uno de ellos solo para seguir el ejemplo. La ausencia de actualización en el panel no acredita seguridad, especialmente en plugins comerciales. Referencias: inventario de plugins e temas.
2. Preparar una recuperación que funcione
Antes del mantenimiento, asegúrese de realizar una copia consistente de los archivos y de la base de datos fuera de la raíz pública y pruebe la restauración en un entorno aislado. En tiendas, planifique cómo preservar los pedidos recibidos durante la ventana. No deje un volcado SQL en public_html. Vea la guía de copia de seguridad con restauración probada.
3. Actualizar los componentes realmente instalados
# Veja primeiro o que seria atualizado; não altera os plugins.
wp plugin update --all --dry-run

# Núcleo: atualiza para a versão estável oferecida pelo WordPress.org.
# Teste antes a compatibilidade se houver mudança de série.
wp core update
wp core update-db

# Execute apenas as linhas dos plugins presentes no seu inventário.
wp plugin update wpappninja
wp plugin update download-monitor
wp plugin update convertplug
El último comando depende de que el canal comercial de actualización esté configurado. Si falla o sigue ofreciendo una versión vulnerable, obtenga el paquete del proveedor; no use ZIP de terceros. Las versiones de la tabla son referencias de corrección, no motivo para hacer downgrade. La opción wp core update --minor limita la actualización a la serie actual, pero aun así debe comprobar si recibió la corrección. Documentación: actualización del núcleo, actualización de la base de datos e actualización de plugins.
4. Verificar integridad y funcionamiento
wp core version
wp plugin list --fields=name,status,version,update
wp core verify-checksums --include-root
wp plugin verify-checksums --all
Los sumas de verificación del núcleo y los checksums de los plugins comparan archivos con las referencias de WordPress.org. Los componentes comerciales o propios pueden no tener checksums disponibles. Una divergencia requiere investigación, no exclusión automática; un resultado limpio no examina toda la base de datos ni demuestra la ausencia de intrusión.
Compruebe inicio de sesión, páginas públicas, formularios, descargas, recuperación de contraseña y funciones de la aplicación. Limpie las cachés afectadas después de la actualización y observe los errores. Estos comandos fueron verificados en la documentación; no representan pruebas de explotación ni una auditoría de su servidor.
Buenas prácticas que reducen el riesgo
- Mantenga el núcleo, plugins, temas, PHP y sistema operativo actualizados. Defina responsables y alertas para fallos en las actualizaciones.
- Use MFA y contraseñas únicas; reserve el perfil de administrador para mantenimiento y elimine accesos innecesarios.
- Retire componentes sin uso. Descargue software solo de fuentes legítimas.
- Limite los permisos de escritura; no resuelva errores con
chmod -R 777. Separe credenciales y bases de datos de sitios diferentes. - Proteja las copias de seguridad y supervise cambios en archivos, cuentas y configuraciones.
O guía oficial de hardening también permite desactivar el editor de archivos del panel, añadiendo la siguiente configuración al wp-config.php, antes de la carga de WordPress y sin duplicar una definición existente:
define( 'DISALLOW_FILE_EDIT', true );
Eso no impide subidas maliciosas, no elimina puertas traseras y no sustituye a los parches. Para revisar la capa de ejecución, consulte Nginx y varias versiones de PHP.
Sospecha de intrusión: actualizar no basta
Si aparecen administradores desconocidos, redirecciones o archivos inesperados, trátelo como incidente. Restrinja la exposición, preserve registros y una copia del entorno, avise al alojamiento e investigue la entrada y la persistencia. Evite borrarlo todo antes de preservar las evidencias.
Después de la contención y reconstrucción a partir de fuentes fiables, revoque sesiones y contraseñas de la aplicación, sustituya las credenciales potencialmente expuestas y revise las integraciones. Restaure solo copias de seguridad evaluadas y corrija la vulnerabilidad antes de reabrir. El guion oficial para sitios invadidos ayuda a organizar la respuesta.
Resumen: haga un inventario, compare con el aviso correcto, aplique la versión corregida y valide. La mitigación compra tiempo; la actualización cierra la falla; la investigación determina si alguien ya entró.