Atualizar apenas o núcleo do WordPress não resolve uma falha em um plugin. Na semana de 28 de setembro a 4 de outubro de 2026, avisos envolvendo ConvertPlus, WPMobile.App, Download Monitor e CTX Feed Pro mostraram riscos diferentes: injeção de objetos PHP, tomada de contas e JavaScript malicioso persistente. Veja o que conferir, quais versões buscar e como reduzir a exposição enquanto a correção não entra em produção.
Apuração em 05/10/2026. Esta é uma seleção de quatro CVEs relevantes, não um inventário completo da semana. As datas abaixo são de divulgação pública pelo Wordfence; nos três avisos de 01/10, os registros CVE foram publicados em 02/10. Há também um alerta anterior do núcleo, separado por já ter exploração confirmada.
CVEs da semana: componentes afetados e correções
| Componente e CVE | Divulgação | Versões afetadas | Ação |
|---|---|---|---|
| ConvertPlus CVE-2026-87741 |
28/09/2026 | Até 3.6.3 | Atualizar para 3.6.4 ou versão corrigida posterior. |
| WPMobile.App CVE-2026-94541 |
01/10/2026 | Até 11.82 | O aviso recomenda 11.85 ou versão corrigida posterior. |
| Download Monitor CVE-2026-100182 |
01/10/2026 | Até 5.2.10 | Aplicar a atualização de segurança 5.2.11 ou versão corrigida posterior. |
| CTX Feed Pro CVE-2026-10026 |
01/10/2026 | Até 7.6.12 | Sem correção conhecida no aviso consultado em 05/10/2026. Avaliar desativação e substituição. |
ConvertPlus: login de assinante já basta para alcançar a falha
A desserialização insegura permite que um usuário autenticado com perfil de assinante ou superior injete um objeto PHP. O impacto depende de uma POP chain: uma sequência de comportamentos de classes em outro plugin ou tema. O aviso não identifica essa cadeia no próprio ConvertPlus. Portanto, não é correto anunciar execução remota de código garantida em toda instalação. A referência atribui CVSS 3.1 de 8,8.
Atualize pelo canal legítimo do fornecedor. Se o plugin veio junto com um tema, confira se o distribuidor já entrega a correção. Sem acesso ao pacote corrigido, desative o componente e planeje sua remoção ou substituição; avalie antes os popups e formulários que dependem dele. Fechar novos cadastros não elimina contas já existentes.
WPMobile.App: e-mail de recuperação não pode virar push público
Com mail-to-push habilitado, links de redefinição de senha podem ser copiados para uma fila acessível sem autenticação. Isso permite tomar contas, inclusive administrativas. O aviso atribui CVSS 3.1 de 9,8 e recomenda a versão 11.85.
O changelog do desenvolvedor registra uma desativação temporária da funcionalidade em 11.83, reforço em 11.84 e outra correção de segurança em 11.85. Não trate a solução provisória como ponto final. Se não puder atualizar, interrompa o recurso e desative o plugin até conseguir corrigir. Desligar o envio não demonstra que os dados anteriormente enfileirados foram eliminados; peça ao fornecedor orientação de limpeza e invalidação de links, preservando evidências se houver suspeita de abuso.
Download Monitor: o administrador também faz parte do caminho de ataque
O XSS persistente envolve mensagens entre páginas do navegador e a tela de edição de downloads. Segundo o registro CVE, o atacante precisa induzir um administrador autenticado a visitar uma página controlada por ele, direcionada a um editor de download aberto. Não é uma exploração sem interação humana apenas porque o atacante não precisa de conta.
O changelog oficial lista a atualização de segurança 5.2.11 em 28/09/2026, antes da divulgação. Atualize; provisoriamente, evite navegação externa no mesmo perfil usado para administrar o site e feche a tela afetada. Isso reduz a oportunidade, mas não substitui o patch. Investigue conteúdos já alterados: corrigir o plugin não remove automaticamente um script que tenha sido gravado antes.
CTX Feed Pro: execução de PHP exige acesso administrativo
A CVE-2026-10026 afeta o CTX Feed Pro até 7.6.12. O campo Feed Config chega à função eval() sem validação suficiente, permitindo executar PHP arbitrário no servidor. O atacante precisa estar autenticado como administrador ou superior: não é uma invasão disponível a qualquer visitante. O aviso do Wordfence, divulgado em 01/10, atribui CVSS 3.1 de 7,2; o registro CVE foi publicado em 02/10.
Sem correção conhecida na consulta de 05/10/2026. Não presuma que uma versão posterior elimina a falha sem confirmação do fornecedor. Avalie desativar e remover o componente, após exportar as configurações e planejar uma alternativa para os feeds comerciais. A interrupção pode afetar a atualização dos catálogos usados em campanhas e marketplaces.
Enquanto organiza a substituição, reduza os acessos administrativos, exija MFA e revise alterações nas configurações do plugin. Essas medidas reduzem o risco de abuso de contas, mas não corrigem o código. Desabilitar o editor de arquivos com DISALLOW_FILE_EDIT também não bloqueia este caminho via eval(). Havendo suspeita de execução indevida, siga o procedimento de resposta a incidente abaixo.
Alerta anterior: a falha do núcleo continua prioritária
A CVE-2026-87902 foi divulgada em 22/09/2026, fora da semana selecionada. O aviso oficial do WordPress descreve inclusão indevida de arquivo PHP local durante a resolução de templates. A exploração depende do tema ativo conter um diretório de primeiro nível com nome iniciado por page- e de um arquivo PHP local utilizável e legível; a evolução para execução remota de código depende também do ambiente.
Entre as correções estão 7.1.2, 7.0.6, 6.9.9 e 6.8.10, cada uma na respectiva série. O aviso traz as demais ramificações. Isso não significa que toda versão numericamente menor que 7.1.2 continue vulnerável: existem backports.
O Centro Canadense de Segurança Cibernética confirmou exploração em circulação e informou a inclusão no catálogo KEV da CISA em 25/09. Priorize a atualização. MFA no painel não corrige uma inclusão de arquivo acessível sem login.
Defesa em camadas: onde cada proteção atua
O diagrama apresenta uma arquitetura lógica de referência: o WAF filtra requisições antes da aplicação, o WordPress recebe os patches, o banco permanece em conexão privada e as cópias de segurança ficam separadas. Logs ajudam a investigar; backup ajuda a recuperar. Nenhuma dessas camadas transforma código vulnerável em código corrigido.
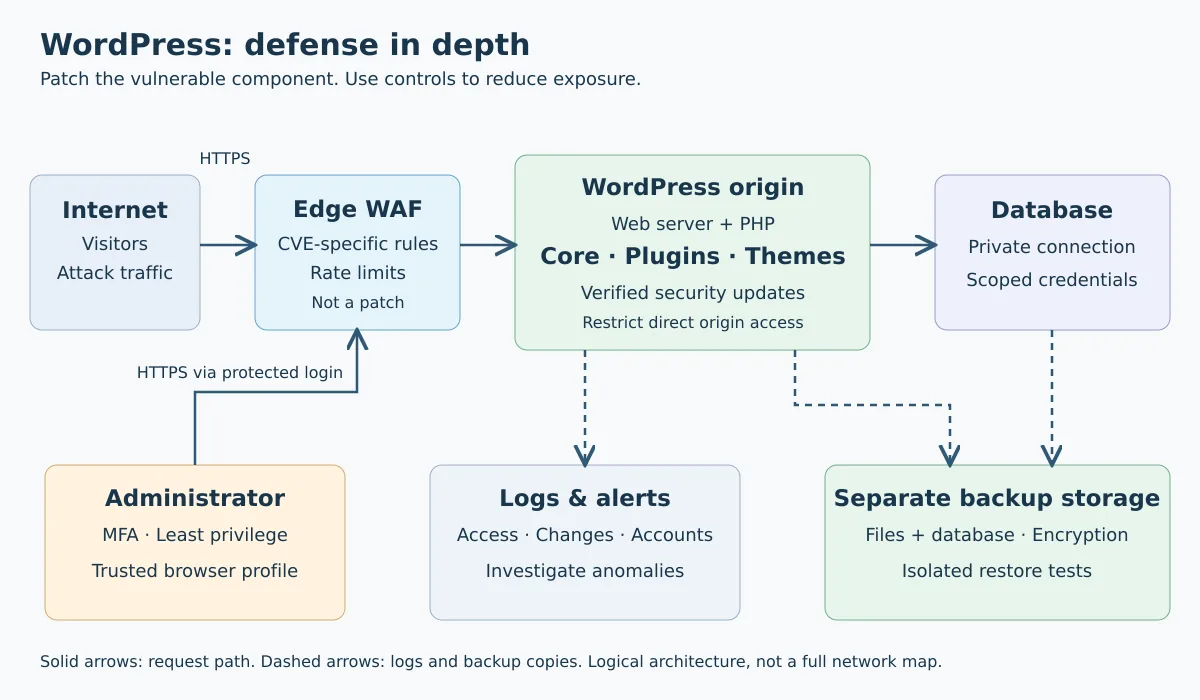
Em um WAF de borda, confirme a cobertura específica da CVE, a ativação da regra e os caminhos pelos quais o servidor de origem ainda pode ser acessado diretamente. Não bloqueie toda a API REST ou todo o admin-ajax.php às cegas: isso pode quebrar o site sem resolver a causa. Integrações legítimas, como a automação do WordPress por MCP, também usam a API.
Roteiro de correção com WP-CLI
Os exemplos são para uma instalação simples, com WP-CLI já instalado, executados pelo usuário que administra os arquivos — não por root. Substitua o caminho. Em hospedagem gerenciada, use o painel ou peça a execução ao provedor. Em Multisite, planeje a atualização e os testes para toda a rede. Não execute estes comandos como triagem de um ambiente possivelmente comprometido: comandos que carregam o WordPress podem executar código adulterado; nesse caso, isole e preserve uma cópia primeiro.
1. Inventarie antes de alterar
cd /var/www/seu-site
wp core version
wp plugin list --fields=name,status,version,update,update_version
wp theme list --fields=name,status,version,update
Compare o nome técnico, a versão e as condições de cada aviso. Os slugs envolvidos são convertplug, wpappninja, download-monitor e webappick-product-feed-for-woocommerce-pro. Para o CTX Feed Pro, sem patch conhecido na apuração, siga a mitigação da seção específica; não há um comando de atualização comprovadamente corretiva neste roteiro. Não instale um deles só para seguir o exemplo. A ausência de atualização no painel não comprova segurança, especialmente em plugins comerciais. Referências: inventário de plugins e temas.
2. Prepare uma recuperação que funcione
Antes da manutenção, garanta cópia consistente dos arquivos e do banco fora da raiz pública e teste a restauração em ambiente isolado. Em lojas, planeje como preservar pedidos recebidos durante a janela. Não deixe um dump SQL em public_html. Veja o guia de backup com restauração testada.
3. Atualize os componentes efetivamente instalados
# Veja primeiro o que seria atualizado; não altera os plugins.
wp plugin update --all --dry-run

# Núcleo: atualiza para a versão estável oferecida pelo WordPress.org.
# Teste antes a compatibilidade se houver mudança de série.
wp core update
wp core update-db

# Execute apenas as linhas dos plugins presentes no seu inventário.
wp plugin update wpappninja
wp plugin update download-monitor
wp plugin update convertplug
O último comando depende de o canal comercial de atualização estar configurado. Se falhar ou continuar oferecendo versão vulnerável, obtenha o pacote pelo fornecedor; não use ZIPs de terceiros. As versões da tabela são referências de correção, não motivo para fazer downgrade. A opção wp core update --minor limita a atualização à série atual, mas você ainda precisa conferir se ela recebeu a correção. Documentação: core update, update-db e plugin update.
4. Verifique integridade e funcionamento
wp core version
wp plugin list --fields=name,status,version,update
wp core verify-checksums --include-root
wp plugin verify-checksums --all
Os checksums do núcleo e os checksums dos plugins comparam arquivos com as referências do WordPress.org. Componentes comerciais ou próprios podem não ter checksums disponíveis. Divergência pede investigação, não exclusão automática; resultado limpo não examina todo o banco nem prova ausência de invasão.
Confira login, páginas públicas, formulários, downloads, recuperação de senha e recursos do aplicativo. Limpe os caches afetados depois da atualização e observe erros. Estes comandos foram conferidos na documentação; não representam testes de exploração nem uma auditoria do seu servidor.
Boas práticas que reduzem o risco
- Mantenha núcleo, plugins, temas, PHP e sistema operacional atualizados. Defina responsáveis e alertas para falhas nas atualizações.
- Use MFA e senhas únicas; reserve o perfil administrador para manutenção e remova acessos desnecessários.
- Remova componentes sem uso. Baixe software apenas de fontes legítimas.
- Limite permissões de escrita; não resolva erros com
chmod -R 777. Separe credenciais e bancos de sites diferentes. - Proteja backups e monitore alterações em arquivos, contas e configurações.
O guia oficial de hardening também permite desabilitar o editor de arquivos do painel, acrescentando a configuração abaixo ao wp-config.php, antes do carregamento do WordPress e sem duplicar uma definição existente:
define( 'DISALLOW_FILE_EDIT', true );
Isso não impede uploads maliciosos, não remove backdoors e não substitui patches. Para rever a camada de execução, consulte Nginx e várias versões de PHP.
Suspeita de invasão: atualizar não basta
Se aparecerem administradores desconhecidos, redirecionamentos ou arquivos inesperados, trate como incidente. Restrinja a exposição, preserve logs e uma cópia do ambiente, acione a hospedagem e investigue a entrada e a persistência. Evite apagar tudo antes de preservar evidências.
Depois da contenção e reconstrução a partir de fontes confiáveis, revogue sessões e senhas de aplicação, substitua as credenciais potencialmente expostas e revise integrações. Restaure apenas backups avaliados e corrija a vulnerabilidade antes de reabrir. O roteiro oficial para sites invadidos ajuda a organizar a resposta.
Resumo: inventarie, compare com o aviso correto, aplique a versão corrigida e valide. Mitigação compra tempo; atualização fecha a falha; investigação determina se alguém já entrou.