
Abrir um desktop Windows, acessar um Linux por SSH e trabalhar em uma sessão VNC usando apenas o navegador: essa é a proposta do Apache Guacamole. Ele centraliza o acesso remoto em um portal web, sem exigir um cliente específico no computador de quem acessa.
Neste guia, vamos entender a arquitetura, montar um laboratório com Docker Compose e PostgreSQL e discutir autenticação local, LDAP/Active Directory, SSO, MFA, segurança e operação. O foco é construir uma base compreensível antes de colocar um gateway administrativo na rede.
O que é o Apache Guacamole — e o que ele não é
O Apache Guacamole é um gateway de acesso remoto clientless, com suporte a protocolos como RDP, VNC e SSH. “Sem cliente” significa que o usuário utiliza um navegador moderno: no servidor, continuam existindo componentes, configuração e dependências. O projeto é open source sob Apache License 2.0.
Ele não cria máquinas virtuais, não instala um desktop no servidor e não transforma qualquer máquina em um destino acessível. O serviço remoto precisa existir, estar configurado e ser alcançável pelo gateway. Em um Linux sem ambiente gráfico, SSH continua sendo terminal, não um desktop mágico dentro da página.
Isso o diferencia do phpVirtualBox: aquele painel administra VMs do VirtualBox; o Guacamole fornece acesso a sessões remotas. São ferramentas que podem atender a necessidades complementares.
Qual versão usar como referência
Na revisão documental realizada em 7 de outubro de 2026, o site e o arquivo oficial de releases indicavam Guacamole 1.6.0, lançado em 22 de junho de 2025, como versão atual. O tutorial fixa essa versão nas duas imagens do projeto; não utiliza latest.
As notas da versão 1.6.0 destacam melhorias de renderização, suporte Docker e importação de conexões em lote, entre outras mudanças. Antes de repetir o procedimento no futuro, consulte também os avisos de segurança e a documentação correspondente à versão escolhida.
A aplicação web tem backend em Java e entrega o cliente JavaScript ao navegador. O tráfego da sessão utiliza o protocolo Guacamole; o guacd e seus componentes de protocolo fazem a ponte com os destinos remotos. Não é o navegador falando RDP diretamente com o Windows. Referência: arquitetura oficial.
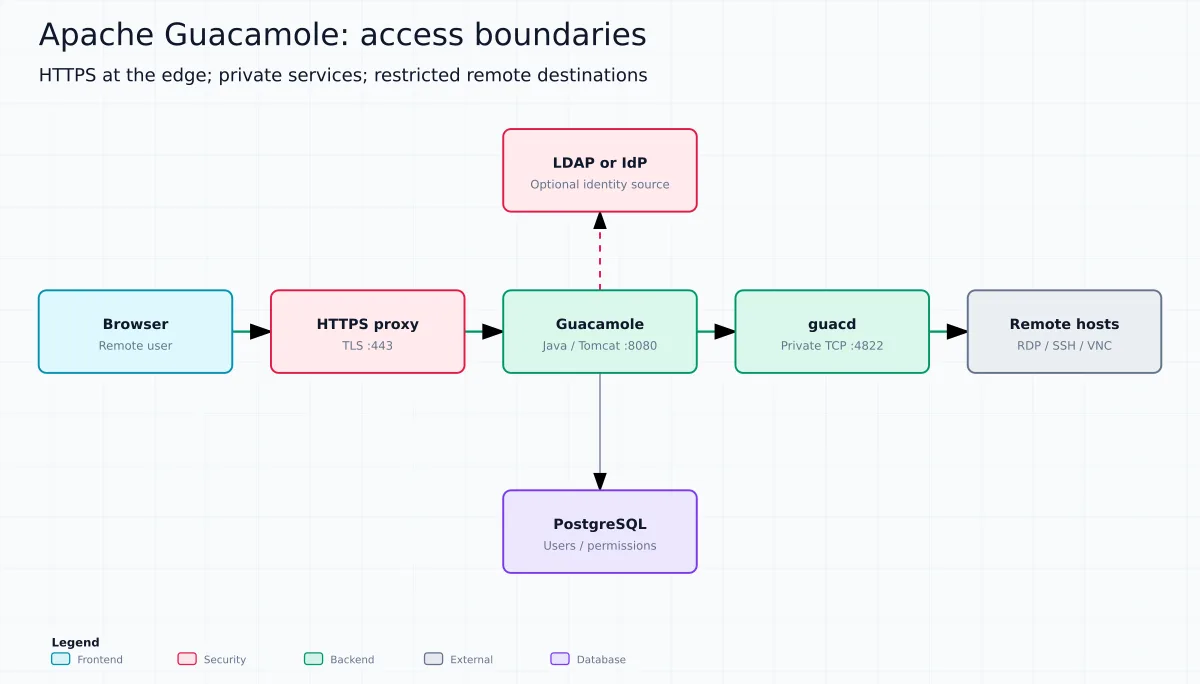
Minha recomendação de desenho é separar duas perguntas: quem pode entrar no portal e quais destinos o gateway pode alcançar. O firewall deve limitar a segunda independentemente da primeira. Um portal autenticado não justifica liberar toda a rede interna para o processo de conexão.
O guacd não autentica os usuários do portal. Quem alcança sua porta pode tentar utilizá-lo como ponte para outros sistemas. Não publique 4822 na Internet nem a entregue a redes de usuários. A autenticação da aplicação não protege um caminho que a contorne.
O banco não transporta a imagem do desktop: ele armazena dados administrativos conforme a extensão utilizada. A documentação de introdução também ajuda a distinguir a aplicação pronta das APIs disponíveis para integrações próprias.
Quando faz sentido usar
- Laboratórios de Linux e Windows acessados de computadores diferentes.
- Equipes que precisam de um ponto central para conexões administrativas.
- Ambientes de treinamento com destinos e permissões definidos por usuário.
- Suporte remoto a sistemas já alcançáveis pela infraestrutura do gateway.
O ganho esperado é reduzir a variedade de clientes no endpoint e organizar o acesso. Isso não elimina a necessidade de política de credenciais, monitoramento e segmentação. Também não há uma quantidade universal de sessões por servidor: resolução, protocolo, atividade gráfica e latência mudam o consumo. Meça o seu cenário antes de dimensionar produção.
Laboratório Docker: escopo e pré-requisitos
Você precisa de Docker Engine, Docker Compose, OpenSSL e acesso ao registro de imagens. O exemplo usa três serviços: PostgreSQL, guacd e aplicação Guacamole. Somente o portal é publicado, e apenas no loopback do host. Banco e porta 4822 não recebem publicação externa. Consulte a instalação oficial com Docker.
Validação do laboratório repetida em 7 de outubro de 2026: o Compose abaixo foi iniciado localmente; o banco inicializou, o portal respondeu HTTP 200 e o login local com o backend PostgreSQL funcionou. O usuário SQL da aplicação foi conferido sem privilégios de superusuário, criação de bancos ou criação de papéis. Um dump foi restaurado em outro banco no mesmo PostgreSQL de laboratório, com o papel SQL já existente; isso não equivale a um ensaio de recuperação em outro servidor. RDP, VNC, LDAP/AD, SSO, MFA e TLS de produção não foram validados contra serviços reais neste laboratório; essas seções são orientação de configuração baseada no manual. A revisão de outubro aprofunda identidade, autorização e recuperação, mas não representa homologação dessas integrações em produção.
Crie uma pasta nova. Os scripts de inicialização descritos aqui são para um banco vazio, não para migrar uma instalação existente:
mkdir -p guacamole-lab/init
cd guacamole-lab
umask 077
printf 'DB_ADMIN_PASSWORD=%s\nGUAC_DB_PASSWORD=%s\n' \
  "$(openssl rand -hex 32)" "$(openssl rand -hex 32)" > .env
printf '.env\n' > .gitignore
chmod 600 .env
As senhas são geradas localmente. Não publique o .env. Usuários com acesso administrativo ao Docker podem inspecionar variáveis dos contêineres; permissões de arquivo não transformam variáveis de ambiente em um cofre de segredos.
O que muda do laboratório para produção
| Camada | Laboratório deste artigo | Critério para produção |
|---|---|---|
| Entrada | HTTP em 127.0.0.1:18080, com túnel SSH opcional. | HTTPS, nome DNS estável e política de acesso definida. |
| Identidade | Conta local do banco. | Identidades individuais, MFA e recuperação administrativa testada. |
| Rede | Uma rede Docker compartilhada pelos três serviços. | Segmentação, saída limitada a destinos aprovados e nenhuma publicação de banco/guacd. |
| Continuidade | Volume local do PostgreSQL. | Backup externo protegido, restauração ensaiada e janela de manutenção. |
Este Compose não implementa alta disponibilidade, TLS entre os serviços nem gestão centralizada de segredos. Se separar componentes entre hosts, proteja também esses enlaces. Não chame uma rede de “segura” apenas porque ela é privada.
1. Criar o Compose
Salve como compose.yaml:
name: lp-guacamole-lab
services:
  db:
    image: postgres:17
    restart: unless-stopped
    environment:
      POSTGRES_DB: guacamole_db
      POSTGRES_USER: postgres
      POSTGRES_PASSWORD: ${DB_ADMIN_PASSWORD:?defina DB_ADMIN_PASSWORD}
      GUAC_DB_PASSWORD: ${GUAC_DB_PASSWORD:?defina GUAC_DB_PASSWORD}
    volumes:
      - pgdata:/var/lib/postgresql/data
      - ./init:/docker-entrypoint-initdb.d:ro
    healthcheck:
      test: [CMD-SHELL, 'pg_isready -h 127.0.0.1 -U postgres -d guacamole_db']
      interval: 5s
      timeout: 3s
      retries: 20
    networks: [backend]
  guacd:
    image: guacamole/guacd:1.6.0
    restart: unless-stopped
    networks: [backend]
  guacamole:
    image: guacamole/guacamole:1.6.0
    restart: unless-stopped
    depends_on:
      db:
        condition: service_healthy
      guacd:
        condition: service_started
    environment:
      GUACD_HOSTNAME: guacd
      POSTGRESQL_ENABLED: 'true'
      POSTGRESQL_HOSTNAME: db
      POSTGRESQL_DATABASE: guacamole_db
      POSTGRESQL_USERNAME: guacamole_app
      POSTGRESQL_PASSWORD: ${GUAC_DB_PASSWORD:?defina GUAC_DB_PASSWORD}
    ports:
      - '127.0.0.1:18080:8080'
    networks: [backend]
volumes:
  pgdata:
networks:
  backend:
A aplicação usa guacamole_app, não a conta administrativa do PostgreSQL. O volume pgdata preserva o banco quando contêineres são recriados. A rede Docker não publica os serviços internos, mas ainda permite conectividade de saída; a restrição aos destinos autorizados deve ser planejada no firewall.
A imagem postgres:17 fixa a linha principal, não um digest imutável. Para uma implantação reproduzível, registre os digests testados e planeje atualizações. Não troque a versão principal do PostgreSQL apenas alterando a tag sobre o mesmo volume.
2. Inicializar o esquema e o usuário SQL
O Guacamole fornece o SQL de inicialização em sua imagem. Gere o arquivo antes de iniciar o banco:
docker pull guacamole/guacamole:1.6.0
docker run --rm guacamole/guacamole:1.6.0 \
  /opt/guacamole/bin/initdb.sh --postgresql > init/001-schema.sql
test -s init/001-schema.sql
Salve o conteúdo abaixo como init/002-app-user.sh. Ele cria a conta SQL da aplicação e concede acesso aos dados necessários, sem conceder administração do servidor:
#!/bin/sh
set -eu
psql -v ON_ERROR_STOP=1 --username "$POSTGRES_USER" --dbname "$POSTGRES_DB" \
  -v app_password="$GUAC_DB_PASSWORD" <<'SQL'
CREATE USER guacamole_app WITH PASSWORD :'app_password';
GRANT CONNECT ON DATABASE guacamole_db TO guacamole_app;
GRANT USAGE ON SCHEMA public TO guacamole_app;
GRANT SELECT, INSERT, UPDATE, DELETE ON ALL TABLES IN SCHEMA public TO guacamole_app;
GRANT SELECT, USAGE ON ALL SEQUENCES IN SCHEMA public TO guacamole_app;
SQL
chmod 644 init/001-schema.sql init/002-app-user.shA preparação do esquema e as permissões são descritas no manual de PostgreSQL. Os arquivos serão processados na primeira inicialização do volume vazio. Editar o .env depois não troca automaticamente senhas já gravadas no banco.
Atenção às permissões herdadas: umask 077 protege os arquivos, mas pode deixar o diretório init sem travessia para o usuário PostgreSQL do contêiner. Como esses scripts não contêm a senha literal, deixe somente esse diretório legível:
chmod 755 init
chmod 644 init/001-schema.sql init/002-app-user.sh
Se a primeira inicialização falhar, investigue antes de tentar novamente: scripts em /docker-entrypoint-initdb.d não são reaplicados a um banco já inicializado. Apagar um volume para “tentar de novo” só é aceitável em um laboratório descartável cuja perda foi deliberadamente autorizada.
3. Subir e testar o portal
docker compose config --quiet
docker compose up -d
docker compose ps
docker compose logs --tail=100 db guacd guacamole
curl -I http://127.0.0.1:18080/guacamole/
Espere a inicialização do Tomcat. O endereço local é http://127.0.0.1:18080/guacamole/. Se o Docker estiver em outro servidor, você pode usar um túnel SSH temporário, executado no seu computador:
ssh -N -L 18080:127.0.0.1:18080 usuario@servidorSubstitua usuário e servidor pelo seu ambiente. Depois abra o mesmo endereço local no navegador. Isso mantém o teste fora da exposição pública.
O esquema inicial cria o acesso guacadmin / guacadmin. Entre apenas pelo acesso restrito, altere imediatamente a senha e prepare uma conta administrativa individual antes de liberar usuários. Não confunda esse login do portal com as senhas SQL do .env. Referência: autenticação por banco.
Confira também as propriedades da conta usada pela aplicação:
docker compose exec -T db psql -U postgres -d guacamole_db -c "SELECT rolname, rolsuper, rolcreatedb, rolcreaterole FROM pg_roles WHERE rolname = 'guacamole_app';"Os três indicadores de privilégio devem ser f. HTTP 200 comprova que uma página respondeu; não comprova login, autorização ou abertura de sessão. Faça esses testes separadamente.
4. Configurar a primeira conexão
Na área administrativa, crie uma conexão e escolha protocolo, endereço e credenciais adequados. Comece com um destino descartável do laboratório e dê acesso apenas à conta de teste. Verifique a conectividade a partir da rede do guacd, não apenas do seu notebook.
| Protocolo | Destino necessário | Verificação essencial |
|---|---|---|
| SSH | Servidor SSH configurado | Usuário, chave ou senha e identidade do host. |
| RDP | Servidor RDP habilitado | Política de segurança, certificado, conta e domínio quando aplicável. |
| VNC | Servidor VNC disponível | Autenticação, proteção do transporte e porta configurada no destino. |
Recursos como áudio, transferência de arquivos e área de transferência dependem do protocolo e da configuração. Não libere todos por conveniência: escolha o que o usuário precisa. Evite transformar “ignorar certificado” em configuração permanente de RDP. Os parâmetros estão no guia de configuração; para acesso por chave, veja também nosso artigo sobre autenticação SSH.
Portas, DNS e confiança no destino
| Origem → destino | Porta típica | Política sugerida |
|---|---|---|
| Navegador → proxy | TCP 443 | Única entrada pública, se a política permitir exposição pública. |
| Aplicação → PostgreSQL | TCP 5432 | Apenas rede administrativa da aplicação. |
| Aplicação → guacd | TCP 4822 | Não publicar; permitir somente a aplicação. |
| guacd → destino | SSH 22, RDP 3389, VNC conforme servidor | Lista explícita de hosts e portas autorizados. |
| Aplicação → identidade | LDAPS 636 ou HTTPS 443 | Conforme a integração, com confiança TLS válida. |
São valores usuais, não detecção automática. O endereço de destino é resolvido do lado do gateway: localhost em uma conexão normalmente aponta para o próprio contêiner guacd, não para seu computador. No SSH, configure a verificação da identidade por host-key ou pelo arquivo de hosts conhecidos do guacd; não presuma que a imagem já conhece seus servidores. No RDP, valide certificado e negociação de segurança. Não corrija falhas trocando silenciosamente um transporte autenticado por outro mais fraco.
HTTPS e proxy reverso: não exponha o laboratório como está
Para uso compartilhado, coloque o portal atrás de HTTPS. O proxy deve preservar WebSocket e não acumular os dados do túnel em buffers. O exemplo abaixo é um bloco de localização para um servidor nginx com TLS já configurado, rodando no mesmo host do Docker; não é uma configuração TLS completa:
location /guacamole/ {
    proxy_pass http://127.0.0.1:18080;
    proxy_http_version 1.1;
    proxy_buffering off;
    proxy_set_header Host $host;
    proxy_set_header X-Forwarded-Proto $scheme;
    proxy_set_header X-Forwarded-For $remote_addr;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";
    proxy_read_timeout 3600s;
    access_log off;
}
O log de acesso dessa localização foi desabilitado para não registrar tokens presentes em URLs. Se precisar dele, defina um formato sanitizado sem parâmetros sensíveis. Antes de ativar, valide sua configuração com nginx -t. Se o nginx estiver em outro contêiner, o loopback acima não representa o host: adapte rede e upstream.
Para registrar corretamente a origem, o manual orienta habilitar REMOTE_IP_VALVE_ENABLED e limitar os proxies confiáveis com PROXY_ALLOWED_IPS_REGEX. Não aceite cabeçalhos de origem de qualquer cliente. Referência de proxy e TLS.
Autenticação: três perguntas diferentes
- Quem está entrando? Login local, diretório LDAP ou provedor SSO.
- O que essa pessoa pode acessar? Permissões sobre conexões, grupos e administração.
- Como a sessão entra no destino? Credenciais aceitas pelo Windows, Linux ou servidor VNC.
Não trate as três etapas como uma senha única. Uma identidade autenticada no portal não recebe automaticamente uma conta no sistema remoto. Essa separação também ajuda a investigar o caso clássico: o login funciona, mas nenhuma conexão aparece.
LDAP e Active Directory: identidade centralizada
A extensão LDAP autentica por bind. Há dois desenhos: armazenar conexões no diretório com o esquema guacConfigGroup, ou usar LDAP para identidade e banco para conexões. O segundo evita alterar o esquema somente para guardar conexões. A associação entre contas e grupos depende de nomes correspondentes entre as fontes. Documentação LDAP/AD.
Exemplo ilustrativo para AD, a adicionar ao environment de guacamole, mantendo PostgreSQL:
LDAP_ENABLED: "true"
LDAP_HOSTNAME: "dc01.example.org"
LDAP_PORT: "636"
LDAP_ENCRYPTION_METHOD: "ssl"
LDAP_USER_BASE_DN: "DC=example,DC=org"
LDAP_USERNAME_ATTRIBUTE: "sAMAccountName"
LDAP_SEARCH_BIND_DN: "CN=svc-guacamole,OU=Servicos,DC=example,DC=org"
LDAP_SEARCH_BIND_PASSWORD: ${LDAP_BIND_PASSWORD:?defina LDAP_BIND_PASSWORD}
Troque os valores pelo diretório real. A conta de busca resolve o DN do usuário; não precisa ser administradora do domínio. LDAPS usa ssl; StartTLS usa starttls. A cadeia de certificados precisa ser confiável para o Java. Não desligue a validação para esconder um erro de certificado.
Configurar LDAP não elimina automaticamente o login local do banco: as extensões podem coexistir. Revise contas locais para evitar um caminho alternativo indesejado após bloquear alguém no AD.
Meu checklist de homologação é testar usuário autorizado, usuário sem permissão, credencial inválida, conta bloqueada, certificado inválido e indisponibilidade do diretório. Para grupos, confira bases e atributos antes de associar permissões. Não suponha que todos os grupos do AD viraram automaticamente grupos autorizados do portal.
Login aceito, lista vazia: complete a autorização
Exemplo de política: o login ana é validado pelo AD; no Guacamole, uma conta ou grupo correspondente recebe permissão de leitura apenas na conexão de laboratório. Crie essa associação deliberadamente e confirme o nome efetivo retornado pelo diretório. Não atribua administração para resolver uma lista vazia.
Para exigir cadastro prévio no banco, avalie POSTGRESQL_USER_REQUIRED: "true". Já POSTGRESQL_AUTO_CREATE_ACCOUNTS: "true" pode criar a conta após autenticação externa, mas não concede automaticamente acesso às conexões. São políticas diferentes; documente qual será usada. Veja as opções de integração do PostgreSQL.
Após modificar variáveis do Compose, valide e recrie a aplicação em janela de manutenção; um simples restart não atualiza o ambiente do contêiner:
docker compose config --quiet
docker compose up -d --no-deps guacamole
docker compose logs --tail=100 guacamole
SSO: OpenID Connect, SAML e CAS
O Guacamole oferece opções de single sign-on para delegar a autenticação. Diferentemente do formulário LDAP, o SSO pode encaminhar o usuário a um provedor de identidade compartilhado com outras aplicações. O manual também contempla certificados e smart cards.
| Opção | O que avaliar |
|---|---|
| OpenID Connect | Fluxo suportado, emissor, chaves públicas, cliente e URI de retorno. |
| SAML | Metadados, identidade do provedor, certificados e identificação do usuário. |
| CAS | Servidor CAS existente, URL de serviço e configuração de validação. |
Na documentação 1.6.0, a extensão OpenID Connect utiliza o fluxo implicit. Não presuma suporte a Authorization Code com PKCE porque o provedor oferece esse fluxo. Verifique a compatibilidade e a política de segurança da organização antes de escolher a integração. A extensão autentica; os dados das conexões precisam vir de outra extensão, como a de banco.
Para ambientes já padronizados nesses protocolos, consulte as configurações específicas de SAML e CAS. Não copie endpoints entre protocolos: metadados, validações e retorno são diferentes.
Meu roteiro de implantação começa por uma identidade de teste e um identificador estável, combinado com permissões mínimas. Depois vêm casos de rejeição, expiração, logout e recuperação administrativa. Teste também o que acontece com uma sessão já aberta após revogar o usuário: bloqueio de novos logins não comprova encerramento instantâneo de todas as sessões.
Contrato mínimo da integração SSO
- Defina a URL pública antes do cliente: esquema HTTPS, domínio e caminho precisam corresponder ao retorno cadastrado no provedor.
- Escolha um identificador: e-mail, nome de usuário e identificador interno não são intercambiáveis. Decida como o valor se associa às permissões existentes e o que acontece se mudar.
- Valide a confiança: emissor, assinatura/chaves, audiência e validade precisam corresponder ao cliente esperado. Relógios incorretos também causam rejeições.
- Teste a autorização: um usuário autenticado sem vínculos não deve ganhar acesso a conexões administrativas.
- Teste o encerramento: logout no portal, logout no IdP e revogação de uma sessão remota são eventos diferentes.
Não habilite todos os provedores de uma vez. Primeiro homologue uma integração com uma identidade sem privilégios; depois acrescente grupos e MFA. Mantenha recuperação administrativa controlada, sem transformar uma conta local esquecida em desvio permanente da política do IdP.
MFA: TOTP no portal ou política no provedor
A extensão TOTP acrescenta um segundo fator e exige armazenamento dos dados de inscrição; PostgreSQL pode cumprir esse papel. No Docker, a ativação utiliza TOTP_ENABLED: "true". O usuário conclui a inscrição com seu autenticador.
Ative primeiro com uma conta de teste e prepare um procedimento de recuperação. Se o SSO exigir MFA no provedor, valide a política aplicada à aplicação Guacamole; não deduza proteção apenas por existir um provedor corporativo. Evite sobrepor desafios sem necessidade e revise exceções de usuários e grupos.
Gravações e auditoria precisam de planejamento
O Guacamole oferece gravação de sessões e reprodução no navegador mediante configuração. A extensão de reprodução localiza os arquivos relacionados ao histórico; o banco sozinho não contém necessariamente a gravação. Guia de gravação e reprodução.
O Compose deste artigo não habilita gravações. Se você adicioná-las, planeje volumes, permissões, espaço, retenção e acesso ao player. Sessões podem expor dados sensíveis: informe os usuários, limite quem revisa o material e não habilite captura de teclas sem uma necessidade explícita.
Backup, atualização e diagnóstico
Faça backup do banco, configurações, extensões personalizadas e arquivos persistentes adicionais. Para produzir um dump lógico do laboratório:
umask 077
docker compose exec -T db pg_dump -U postgres -d guacamole_db -Fc \
  > "guacamole-$(date +%F-%H%M%S).dump"
Guarde o dump protegido e teste restauração em outro ambiente. Recriar o contêiner não equivale a restaurar dados. Não execute docker compose down -v em produção: a opção remove volumes associados e pode apagar o banco.
Na atualização, leia as notas e scripts de migração aplicáveis, preserve a compatibilidade das extensões e programe indisponibilidade. Se a migração criar tabelas ou sequências, reaplique as permissões necessárias à conta SQL da aplicação. Reiniciar a aplicação pode interromper sessões. Nosso guia de Uptime Kuma com Docker e nginx ajuda a complementar o monitoramento do portal.
| Sintoma | Onde começar |
|---|---|
| Portal não abre | Logs da aplicação, porta local, inicialização do Tomcat e proxy. |
| Login local falha | Esquema inicializado, usuário SQL, senha e permissões. |
| Login funciona; não há conexões | Permissões e associação de identidades entre fontes. |
| Conexão remota falha | Logs do guacd, DNS, rota, firewall e serviço no destino. |
| LDAP falha | Base DN, atributo de usuário, bind e confiança TLS do Java. |
| SSO volta para erro ou loop | URI pública, identificação do provedor, mapeamento e cabeçalhos do proxy. |
| Sessão congela ou fica lenta | WebSocket, buffering, timeouts, latência e carga real. |
Restauração: o teste que precisa acontecer antes da pane
Um dump concluído não prova recuperação. Em um ambiente isolado, prepare um banco vazio compatível e crie primeiro o papel SQL guacamole_app e os demais papéis referenciados pelo dump. Depois restaure o arquivo com pg_restore e confira as permissões; restaurar ACLs antes de criar seus destinatários provoca erros. O pg_dump de um banco não inclui a criação dos papéis globais do servidor; portanto, preserve um procedimento de provisionamento desses papéis e proteja os segredos separadamente.
Valide o login administrativo, a lista de conexões e uma sessão de teste. Se houver gravações, restaure seus arquivos e confira a reprodução. Registre o tempo gasto e a perda máxima de dados aceitável. Para detalhes do formato de dump e da restauração, consulte pg_dump e pg_restore.
Matriz de homologação: teste sucesso e rejeição
| Teste | Resultado esperado |
|---|---|
| Conta válida com uma conexão autorizada | Apenas o destino previsto aparece e abre. |
| Conta válida sem permissões | Nenhuma conexão administrativa fica disponível. |
| Senha errada, conta bloqueada ou MFA recusado | Autenticação recusada sem alternativa local imprevista. |
| Destino com identidade/certificado inválido | Falha investigada; validação não é desabilitada como solução. |
| Diretório/IdP indisponível | Comportamento conhecido e recuperação sob controle. |
| Revogação durante sessão ativa | Tempo e procedimento de encerramento conhecidos e documentados. |
| Restauração isolada | Portal, permissões e sessão de teste recuperados. |
Esta matriz é um roteiro para a sua homologação, não uma declaração de que todos esses cenários foram executados neste artigo. Para medir capacidade, acompanhe CPU e memória de aplicação e guacd, banco, latência até os destinos e uso real por protocolo; conte sessões simultâneas ativas, não apenas contas cadastradas.
Checklist antes de disponibilizar para a equipe
- Senha inicial substituída e contas administrativas individuais.
- HTTPS e proxies confiáveis configurados; acesso ao guacd restrito.
- Destinos e permissões limitados, inclusive no firewall.
- Autenticação, MFA e caminhos de recuperação homologados.
- Credenciais, dumps e logs protegidos contra divulgação.
- Backups restaurados em teste e rotina de atualização definida.
- Integrações remotas testadas com contas de baixo privilégio.
O Apache Guacamole pode tornar o acesso remoto mais organizado, mas também concentra acesso a sistemas importantes. Comece pelo laboratório, compreenda cada camada e só então amplie o uso. A referência permanente é o manual oficial: instalar o portal é apenas o início da operação segura.