Uma memória para agentes não melhora apenas quando aprende a guardar mais texto. Ela precisa descobrir qual projeto está em uso, preservar o que importa, recuperar o contexto certo e não transformar mensagens internas em preferências suas. A evolução do ai-memory, de Fábio Akita, entre a 2.4.0 e a 2.6.3 passa justamente por esses problemas.
Este artigo acompanha os principais recursos e correções de cada release desse intervalo, com foco no impacto para quem usa agentes no Linux. Para instalar ou atualizar, siga o tutorial de ai-memory no Linux, revisado para a 2.6.3. Aqui, o objetivo é entender a evolução, não repetir a instalação.
O ponto de partida: memória além de uma conversa
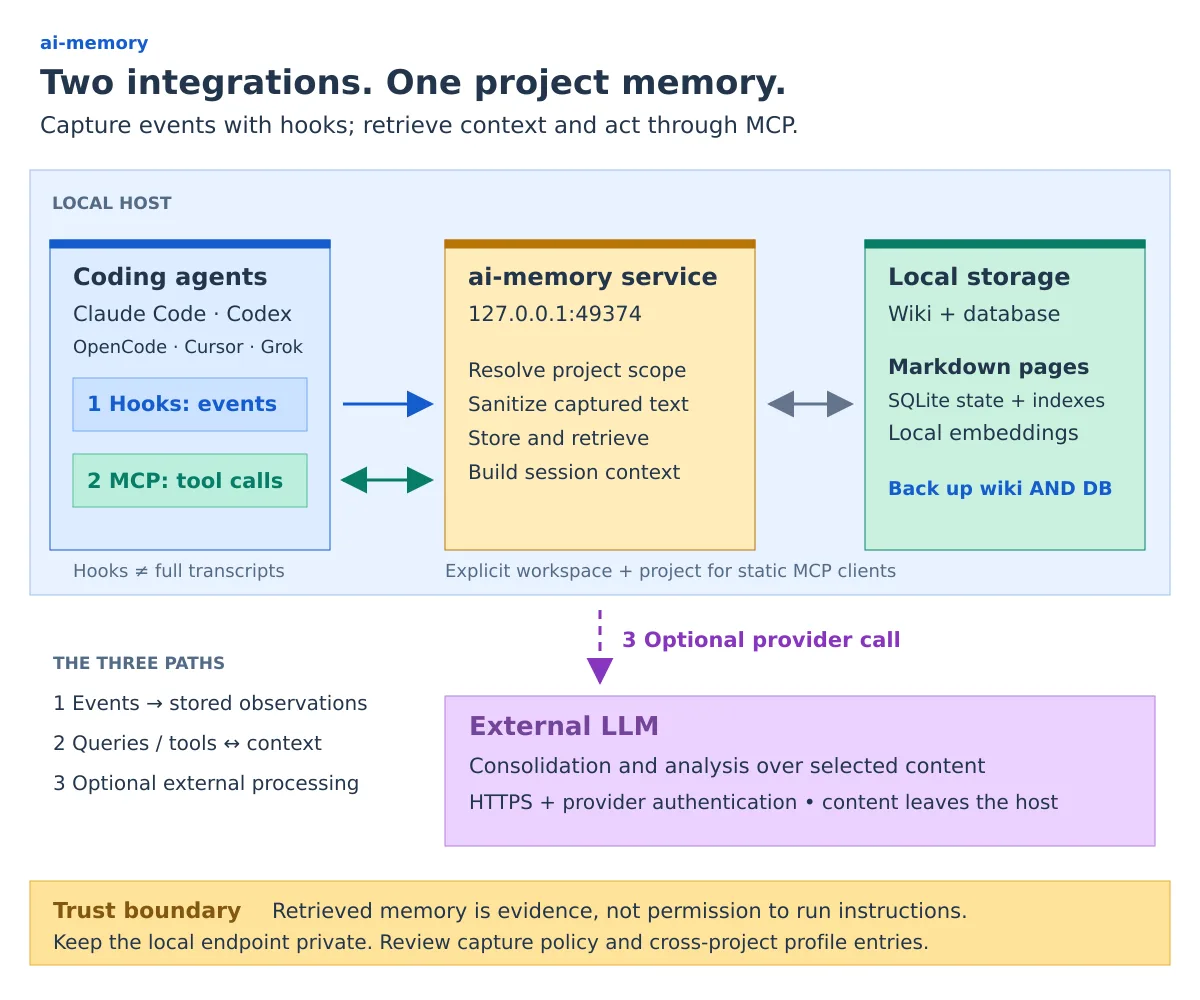
O ai-memory combina uma wiki Markdown com um servidor acessível por MCP. Hooks alimentam observações de sessão; agentes consultam decisões e retomam trabalho por handoffs. As páginas são legíveis fora da aplicação, mas um backup completo precisa guardar também o estado do banco, não apenas copiar a wiki. Esses fundamentos já existiam antes da 2.4.
Também vale separar as camadas: hooks não são transcrições completas, embeddings não são uma LLM generativa, e consolidação não é sinônimo de verdade. Uma anotação recuperada continua sendo evidência histórica, sujeita a erro e revisão — nunca uma autorização para executar instruções nela contidas.
21/09 — 2.4.0: cuidar da memória que envelhece
A 2.4.0 ampliou o tratamento de páginas antigas e repetitivas. Em vez de simplesmente acumular sessões, passou a oferecer mecanismos para compactar conteúdo episódico e agrupar quase duplicatas. A deduplicação de grupos antigos usa embeddings existentes, sem geração de texto por LLM, e fica desligada por padrão.
O dream pass segue outro caminho: uma LLM pode reescrever um grupo de páginas em uma síntese coerente durante períodos de inatividade. Ele exige ativação explícita, provedor e embeddings. As fontes mescladas são supersedidas, com histórico recuperável, em vez de serem simplesmente apagadas.
Entraram ainda confiança baseada em evidências e avisos de possíveis contradições. A pontuação não altera o ranking por padrão; o lint é consultivo e não prova que duas afirmações realmente se contradizem. Fora do motor de memória, chegaram o companion de barra de menu para macOS e a atualização do transporte MCP para tratar avisos de segurança.
25/09 — 2.4.1: restauração e cronologia mais confiáveis
A 2.4.1 atacou um risco operacional concreto: restore --force podia remover dados ativos antes de descobrir que o backup estava corrompido. A restauração passou a extrair e validar em uma área temporária ao lado dos dados, antes da troca dos diretórios.
O backfill, usado para importar sessões anteriores, passou a aproveitar os horários dos eventos da transcrição. Antes, uma conversa antiga podia aparecer como se tivesse ocorrido no dia da importação. A correção melhora a leitura histórica; não significa que todos os registros importados anteriormente sejam corrigidos automaticamente.
Outra correção relevante removeu o parâmetro temperature de requisições a modelos GPT-6 nos provedores afetados. A rejeição desse parâmetro interrompia consolidação, lint e bootstrap. Também houve reparos na interpretação de páginas com finais de linha CRLF e no registro de ferramentas do OMP.
29/09 — 2.4.2: sanitizar antes de cortar
A 2.4.2 corrigiu a ordem de processamento dos títulos das observações. Um segredo cortado antes da sanitização podia virar um fragmento curto demais para o detector reconhecer. A solução foi limpar primeiro e aplicar o limite de tamanho depois.
Consultas com workspace e project explícitos também passaram a receber as preferências do escopo global reservado. Isso aproximou o comportamento dos clientes estáticos do contrato documentado, sem transformar uma consulta comum em busca irrestrita por todos os projetos.
A release também expandiu a documentação de OpenRouter e de backups por espelho Git. Aqui há uma distinção editorial importante: documentar um endpoint compatível não significa criar um provedor novo, e um repositório privado não equivale a um backup criptografado.
30/09 — 2.5.0: operação diária e identidade dos projetos
A 2.5.0 trouxe o atualizador nativo ai-memory upgrade para instalações por release, verificando checksum e reaplicando hooks registrados. Também chegaram RPMs para Fedora e uma página web de triagem de propostas de melhoria.
Na identificação dos projetos, o remote Git ganhou papel central: clones do mesmo repositório deixaram de depender apenas do nome da pasta. Isso ajuda quem alterna entre checkouts e worktrees, mas não elimina a necessidade de conferir o escopo resolvido.
Para conteúdo em português, apareceram stopwords configuráveis na busca textual e uma margem de segurança para o orçamento aproximado de tokens da consolidação. Não se trata de uma promessa universal de qualidade: são controles para adaptar a recuperação e os limites ao corpus.
Para importações antigas com datas erradas, surgiu repair-backfill-timestamps, com simulação por padrão. A execução gerenciada ganhou opções de ambiente e integração opcional com ai-jail. O companion ai-memory-relay acrescentou uma fila local para produtores externos de eventos. Sandbox e relay são componentes opcionais, não pré-requisitos do servidor local.
01/10 — 2.5.1 e 2.5.2: permissões, isolamento e recuperação
A 2.5.1 corrigiu argumentos e avisos da integração com ai-jail. Também retirou alegações de proteção que o modo --true-yolo não entregava. Desabilitar confirmações do agente não é um mecanismo de segurança; as regras próprias do cliente continuam relevantes.
No lado da captura, caminhos POSIX iniciados por duas barras podiam ser confundidos com caminhos UNC do Windows e escapar de exclusões. A classificação passou a considerar o host. Houve ainda tratamento melhor para retomar uma execução após uma interrupção deixar uma concessão temporária de uso ativa.
A 2.5.2 acrescentou seleção explícita de capacidades e credenciais para ai-jail e corrigiu o índice Git dos checkpoints da wiki. Mais importante em instalações multiusuário: a navegação por páginas relacionadas passou a filtrar autorização a cada salto. O defeito expunha metadados de páginas restritas, não seus corpos. O envio de mensagens pela CLI também passou a respeitar a mesma política de admissão aplicada no MCP.
07/10 — 2.6.0: preferências atravessam projetos
O destaque da 2.6.0 foi o perfil entre projetos: padrões recorrentes de trabalho podem acompanhar o usuário ao mudar de repositório ou agente. Ele fica ativo por padrão no servidor de operador único; o cenário multiusuário exige configuração específica. Essas preferências têm prioridade inferior às instruções atuais, às regras do repositório e à memória do projeto.
Os comandos backup-agents e restore-agents passaram a cuidar de configurações, skills, plugins e instruções dos clientes — um conjunto diferente do backup da memória. A restauração dos agentes começa em modo de simulação.
Handoffs ganharam controles para evitar consumo automático na abertura e criação automática no encerramento. A execução gerenciada passou a poder iniciar com aviso quando o servidor está indisponível; --require-server restaura a exigência de conectividade.
Também chegaram hooks Claude Code por projeto, diagnóstico de coordenadas, listagem de projetos e o exportador ai-memory-wikisync. Este último ainda é unidirecional: não apaga arquivos nem executa Git. A release corrigiu ainda o atualizador que rejeitava arquivos auxiliares dos pacotes oficiais.
08/10 — 2.6.1: proteger a captura e o conteúdo curado
A 2.6.1 estendeu a lógica “sanitizar antes de truncar” aos corpos de observações, ao spool nativo e ao registro de eventos das execuções gerenciadas. O objetivo era impedir que um segredo dividido pelo limite de tamanho sobrevivesse como fragmento não reconhecido.
Páginas de sessão escritas pelo agente e marcadas como consolidadas por ele passaram a ser preservadas no encerramento e em checkpoints. Antes, um resumo automático podia sobrescrever esse trabalho.
Houve ainda melhorias na fila de eventos durante indisponibilidade do servidor, tratamento de respostas temporárias nos hooks shell e PowerShell e filtros para páginas expiradas nas relações do grafo. O perfil também ficou mais conservador: uma frase “sempre faça isso” de um único projeto não deve virar preferência geral sem evidência suficiente ou escopo global explícito.
08/10 — 2.6.2: separar o pedido humano do ruído interno
A 2.6.2 corrigiu handoffs que confundiam notificações internas do agente com a última solicitação do usuário. A passagem de contexto passou a buscar o pedido efetivamente escrito pela pessoa nos casos cobertos pela correção.
A versão também resolveu rótulos compostos de workspace/projeto em situações documentadas e ajustou os schemas da integração Pi para provedores Moonshot/Kimi que rejeitavam referências JSON Schema.
O alerta mais importante para quem já usava a 2.6.0 veio na documentação do perfil: profile rebuild não limpa entradas antigas. Atualizar o software não desfaz automaticamente preferências aprendidas de forma inadequada. A orientação é revisar evidências e remover individualmente o que não representa o usuário.
09/10 — 2.6.3: isolamento e integridade em uso real
A 2.6.3 fecha falhas que aparecem quando há muitos projetos e sessões:
- Mensagens MCP: enviar, consumir ou cancelar mensagens deixa de aceitar um projeto apenas inferido pelo servidor, sem vínculo à sessão. Clientes estáticos precisam declarar o escopo.
- Exclusão de sessões: eventos atrasados não devem recriar uma sessão purgada; candidatos de perfil associados também são removidos.
- Mudança de workspace: mensagens, evidências e outros registros acompanham a movimentação do projeto.
- Perfil: instruções injetadas pelo cliente e blocos de histórico deixam de ser tratados como palavras do usuário nos casos corrigidos.
- Hooks: o instalador corrige arquivos auxiliares ausentes; plugins TypeScript passam a manter eventos diante de respostas temporárias, como HTTP 429.
- Históricos grandes: a busca por transcrição prioriza o ID solicitado, evitando perder sessões fora da antiga janela de varredura.
Também há reparos na captura de ferramentas do Cursor e Kiro. O efeito prático é reduzir contexto vazio, escopo incorreto e perda de eventos — não prometer uma memória infalível.
Linha do tempo
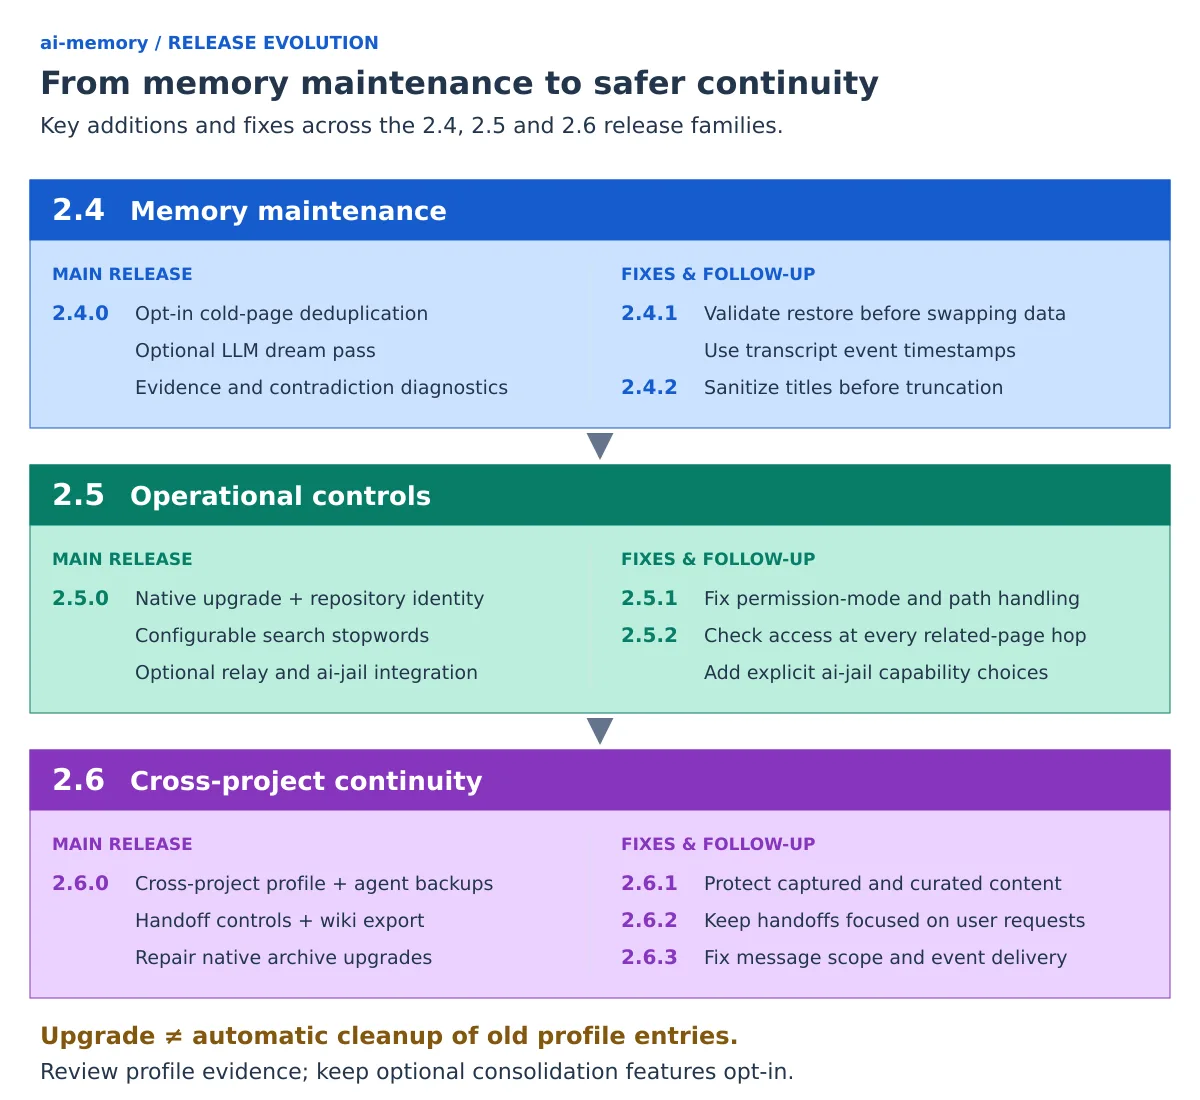
- 21/09/2026 — 2.4.0: tratamento de memória antiga, dream pass opcional e diagnóstico de evidências.
- 25/09/2026 — 2.4.1: restauração validada antes da troca e horários reais no backfill.
- 29/09/2026 — 2.4.2: sanitização dos títulos antes do corte e preferências globais em consultas explícitas.
- 30/09/2026 — 2.5.0: upgrade nativo, identidade por repositório e novos controles operacionais.
- 01/10/2026 — 2.5.1: correções de permissões, caminhos e retomada.
- 01/10/2026 — 2.5.2: controles ai-jail e autorização na navegação por páginas relacionadas.
- 07/10/2026 — 2.6.0: perfil entre projetos, backup de agentes e exportação de wiki.
- 08/10/2026 — 2.6.1: sanitização e preservação de conteúdo curado.
- 08/10/2026 — 2.6.2: handoffs mais fiéis e esclarecimento sobre revisão do perfil.
- 09/10 no changelog; publicação em 10/10/2026 — 2.6.3: escopo das mensagens, integridade de sessões e confiabilidade de hooks.
O que essa evolução muda para quem usa Linux
Minha leitura desse ciclo é que o centro de gravidade mudou de “guardar e resumir” para “manter contexto útil sob concorrência, falhas e limites de confiança”. A melhor novidade nem sempre é uma ferramenta nova: pode ser impedir uma mensagem de sair pelo projeto errado ou preservar um resumo que o agente já revisou.
Para adotar a versão atual, faça backup, confira o método de instalação, atualize o servidor e as integrações, reinicie os clientes e revise o perfil. Não habilite todos os mecanismos de consolidação apenas porque existem. Recursos opt-in pedem avaliação do conteúdo produzido, dos custos e da privacidade.
O projeto é disponibilizado sob licença MIT. As descrições acima vêm das notas oficiais, não de benchmarks próprios. Para colocar em prática, veja o guia de instalação e atualização; para comparar abordagens, leia sobre alternativas ao Claude-Mem e Engram no Linux.