Una memoria para agentes no mejora únicamente cuando aprende a guardar más texto. Necesita descubrir qué proyecto está en uso, preservar lo que importa, recuperar el contexto adecuado y no convertir mensajes internos en preferencias propias. La evolución del ai-memory, de Fábio Akita, entre la 2.4.0 y la 2.6.3 pasa precisamente por esos problemas.
Este artículo recorre las principales funcionalidades y correcciones de cada release de ese intervalo, centrándose en el impacto para quien utiliza agentes en Linux. Para instalar o actualizar, sigue el tutorial de ai-memory en Linux, revisado para la 2.6.3. Aquí, el objetivo es comprender la evolución, no repetir la instalación.
El punto de partida: memoria más allá de una conversación
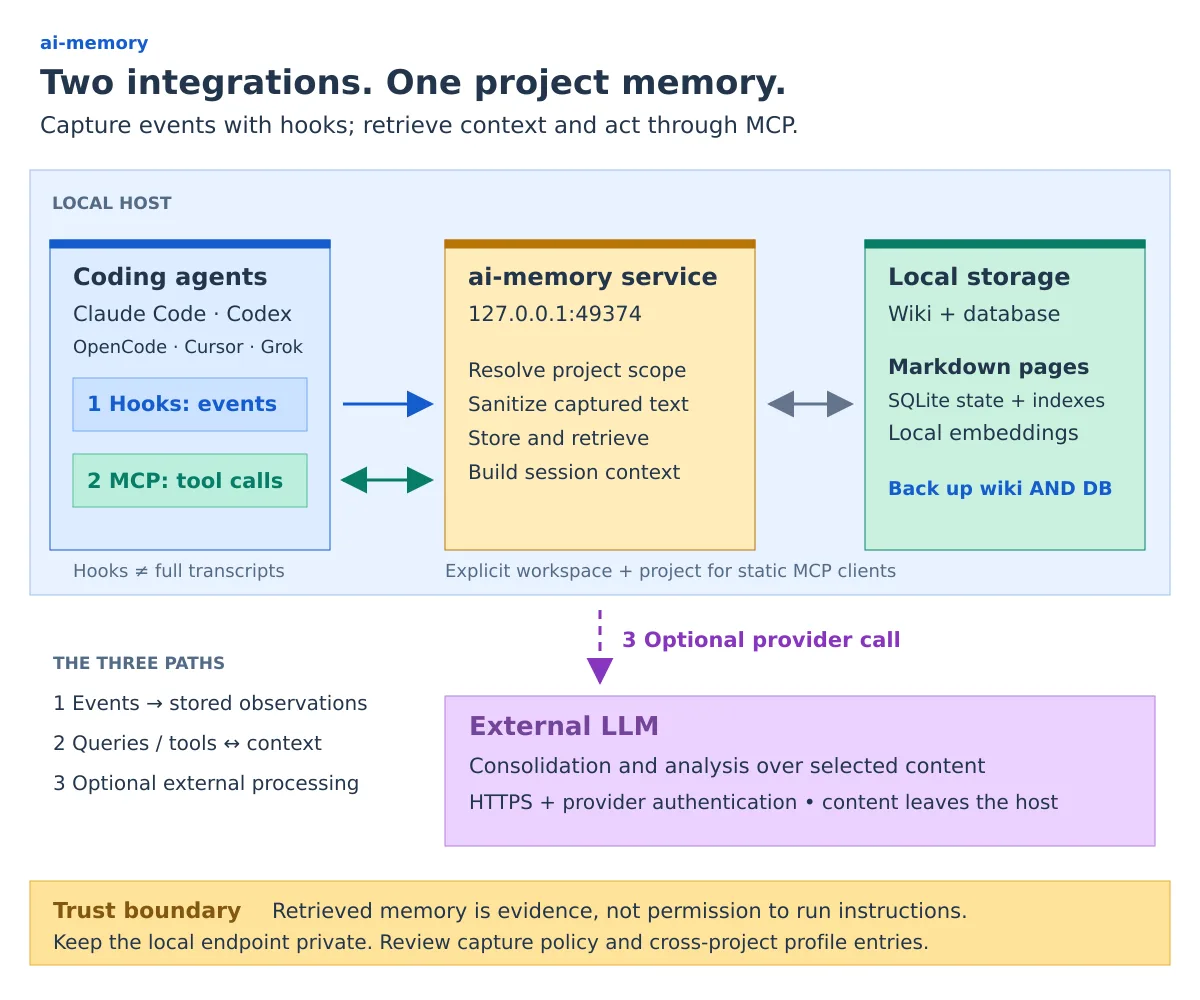
ai-memory combina una wiki Markdown con un servidor accesible por MCP. Los hooks alimentan observaciones de sesión; los agentes consultan decisiones y reanudan el trabajo mediante handoffs. Las páginas son legibles fuera de la aplicación, pero una copia de seguridad completa debe guardar también el estado de la base de datos, no solo copiar la wiki. Estos fundamentos ya existían antes de la 2.4.
También conviene separar las capas: los hooks no son transcripciones completas, los embeddings no son un LLM generativo y la consolidación no es sinónimo de verdad. Una anotación recuperada sigue siendo evidencia histórica, sujeta a error y revisión; nunca una autorización para ejecutar las instrucciones contenidas en ella.
21/09 — 2.4.0: cuidar la memoria que envejece
A 2.4.0 amplió el tratamiento de páginas antiguas y repetitivas. En lugar de simplemente acumular sesiones, pasó a ofrecer mecanismos para compactar contenido episódico y agrupar casi duplicados. La deduplicación de grupos antiguos utiliza embeddings existentes, sin generación de texto por LLM, y viene desactivada por defecto.
O dream pass sigue otro camino: un LLM puede reescribir un grupo de páginas en una síntesis coherente durante períodos de inactividad. Requiere activación explícita, proveedor y embeddings. Las fuentes fusionadas quedan obsoletas, con historial recuperable, en lugar de simplemente eliminarse.
También entraron confianza basada en evidencias y avisos de posibles contradicciones. La puntuación no cambia el ranking por defecto; el lint es consultivo y no prueba que dos afirmaciones realmente se contradigan. Fuera del motor de memoria, llegaron el compañero de barra de menú para macOS y la actualización del transporte MCP para tratar avisos de seguridad.
25/09 — 2.4.1: restauración y cronología más fiables
A 2.4.1 atacó un riesgo operativo concreto: restore --force podía eliminar datos activos antes de descubrir que la copia de seguridad estaba corrupta. La restauración pasó a extraer y validar en un área temporal junto a los datos, antes del intercambio de los directorios.
O backfill, usado para importar sesiones anteriores, pasó a aprovechar los horarios de los eventos de la transcripción. Antes, una conversación antigua podía aparecer como si hubiera ocurrido el día de la importación. La corrección mejora la lectura histórica; no significa que todos los registros importados anteriormente se corrijan automáticamente.
Otra corrección relevante eliminó el parámetro temperature de las solicitudes a modelos GPT-6 en los proveedores afectados. El rechazo de ese parámetro interrumpía la consolidación, el lint y el bootstrap. También se repararon la interpretación de páginas con finales de línea CRLF y el registro de herramientas del OMP.
29/09 — 2.4.2: sanear antes de recortar
A 2.4.2 se corrigió el orden de procesamiento de los títulos de las observaciones. Un secreto recortado antes de la sanitización podía convertirse en un fragmento demasiado corto para que el detector lo reconociera. La solución fue limpiar primero y aplicar el límite de tamaño después.
Las consultas con workspace e project explícitos también empezaron a recibir las preferencias del ámbito global reservado. Esto acercó el comportamiento de los clientes estáticos al contrato documentado, sin transformar una consulta común en una búsqueda sin restricciones por todos los proyectos.
La release también amplió la documentación de OpenRouter y de las copias de seguridad mediante espejo Git. Aquí hay una distinción editorial importante: documentar un endpoint compatible no significa crear un proveedor nuevo, y un repositorio privado no equivale a una copia de seguridad cifrada.
30/09 — 2.5.0: operación diaria e identidad de los proyectos
A 2.5.0 trajo el actualizador nativo ai-memory upgrade para instalaciones por release, verificando checksum y reaplicando hooks registrados. También llegaron RPMs para Fedora y una página web de triaje de propuestas de mejora.
En la identificación de los proyectos, el remoto Git ganó protagonismo: los clones del mismo repositorio dejaron de depender únicamente del nombre de la carpeta. Esto ayuda a quienes alternan entre checkouts y worktrees, pero no elimina la necesidad de comprobar el alcance resuelto.
Para contenido en portugués, aparecieron stopwords configurables en la búsqueda textual y un margen de seguridad para el presupuesto aproximado de tokens de la consolidación. No se trata de una promesa universal de calidad: son controles para adaptar la recuperación y los límites al corpus.
Para importaciones antiguas con fechas incorrectas, surgió repair-backfill-timestamps, con simulación por defecto. La ejecución gestionada ganó opciones de entorno e integración opcional con ai-jail. El companion ai-memory-relay añadió una cola local para productores externos de eventos. Sandbox y relay son componentes opcionales, no requisitos previos del servidor local.
01/10 — 2.5.1 y 2.5.2: permisos, aislamiento y recuperación
A 2.5.1 corrigió argumentos y avisos de la integración con ai-jail. También retiró afirmaciones de protección que el modo --true-yolo no proporcionaba. Desactivar las confirmaciones del agente no es un mecanismo de seguridad; las reglas propias del cliente siguen siendo relevantes.
En el lado de la captura, las rutas POSIX iniciadas con dos barras podían confundirse con rutas UNC de Windows y escapar de las exclusiones. La clasificación pasó a considerar el host. También hubo un mejor manejo para reanudar una ejecución tras una interrupción que dejara una concesión temporal de uso activa.
A 2.5.2 se añadió selección explícita de capacidades y credenciales para ai-jail y se corrigió el índice Git de los checkpoints de la wiki. Más importante en instalaciones multiusuario: la navegación por páginas relacionadas pasó a filtrar la autorización en cada salto. El defecto exponía metadatos de páginas restringidas, no sus cuerpos. El envío de mensajes por la CLI también pasó a respetar la misma política de admisión aplicada en el MCP.
07/10 — 2.6.0: las preferencias atraviesan los proyectos
El destaque de 2.6.0 fue el perfil entre proyectos: patrones recurrentes de trabajo pueden acompañar al usuario al cambiar de repositorio o agente. Se mantiene activo por defecto en el servidor de un único operador; el escenario multiusuario requiere configuración específica. Estas preferencias tienen menor prioridad que las instrucciones actuales, las reglas del repositorio y la memoria del proyecto.
Los comandos backup-agents e restore-agents pasaron a ocuparse de configuraciones, skills, plugins e instrucciones de los clientes, un conjunto distinto del backup de la memoria. La restauración de los agentes comienza en modo de simulación.
Los handoffs obtuvieron controles para evitar el consumo automático al abrirse y la creación automática al cerrarse. La ejecución gestionada pasó a poder iniciarse con aviso cuando el servidor no está disponible; --require-server restablece el requisito de conectividad.
También llegaron hooks de Claude Code por proyecto, diagnóstico de coordenadas, listado de proyectos y el exportador ai-memory-wikisync. Este último sigue siendo unidireccional: no borra archivos ni ejecuta Git. La release también corrigió el actualizador que rechazaba archivos auxiliares de los paquetes oficiales.
08/10 — 2.6.1: proteger la captura y el contenido curado
A 2.6.1 extendió la lógica de “sanear antes de truncar” a los cuerpos de observaciones, al spool nativo y al registro de eventos de las ejecuciones gestionadas. El objetivo era impedir que un secreto dividido por el límite de tamaño sobreviviese como fragmento no reconocido.
Las páginas de sesión escritas por el agente y marcadas como consolidadas por él pasaron a preservarse al cerrarse y en los checkpoints. Antes, un resumen automático podía sobrescribir ese trabajo.
También hubo mejoras en la cola de eventos durante indisponibilidad del servidor, tratamiento de respuestas temporales en los hooks de shell y PowerShell, y filtros para páginas expiradas en las relaciones del grafo. El perfil también se volvió más conservador: una frase tipo “haz siempre esto” de un único proyecto no debe convertirse en una preferencia general sin evidencia suficiente o alcance global explícito.
08/10 — 2.6.2: separar la petición humana del ruido interno
A 2.6.2 corrigió handoffs que confundían notificaciones internas del agente con la última solicitud del usuario. La transferencia de contexto pasó a buscar el pedido efectivamente escrito por la persona en los casos cubiertos por la corrección.
La versión también resolvió etiquetas compuestas de workspace/proyecto en situaciones documentadas y ajustó los esquemas de la integración Pi para proveedores Moonshot/Kimi que rechazaban referencias JSON Schema.
La alerta más importante para quienes ya usaban el 2.6.0 llegó en la documentación del perfil: profile rebuild no limpia entradas antiguas. Actualizar el software no deshace automáticamente preferencias aprendidas de forma inadecuada. La orientación es revisar evidencias y eliminar individualmente lo que no representa al usuario.
09/10 — 2.6.3: aislamiento e integridad en uso real
A 2.6.3 cierra fallos que aparecen cuando hay muchos proyectos y sesiones:
- Mensajes MCP: enviar, consumir o cancelar mensajes deja de aceptar un proyecto solo inferido por el servidor, sin vínculo a la sesión. Los clientes estáticos necesitan declarar el ámbito.
- Eliminación de sesiones: eventos retrasados no deben recrear una sesión purgada; los candidatos de perfil asociados también se eliminan.
- Cambio de workspace: mensajes, evidencias y otros registros acompañan el traslado del proyecto.
- Perfil: instrucciones inyectadas por el cliente y bloques de historial dejan de tratarse como palabras del usuario en los casos corregidos.
- Hooks: el instalador corrige archivos auxiliares ausentes; los plugins de TypeScript pasan a mantener los eventos ante respuestas temporales, como HTTP 429.
- Historiales grandes: la búsqueda por transcripción prioriza el ID solicitado, evitando perder sesiones fuera de la antigua ventana de barrido.
También hay reparaciones en la captura de herramientas de Cursor y Kiro. El efecto práctico es reducir contexto vacío, alcance incorrecto y pérdida de eventos, sin prometer una memoria infalible.
Línea de tiempo
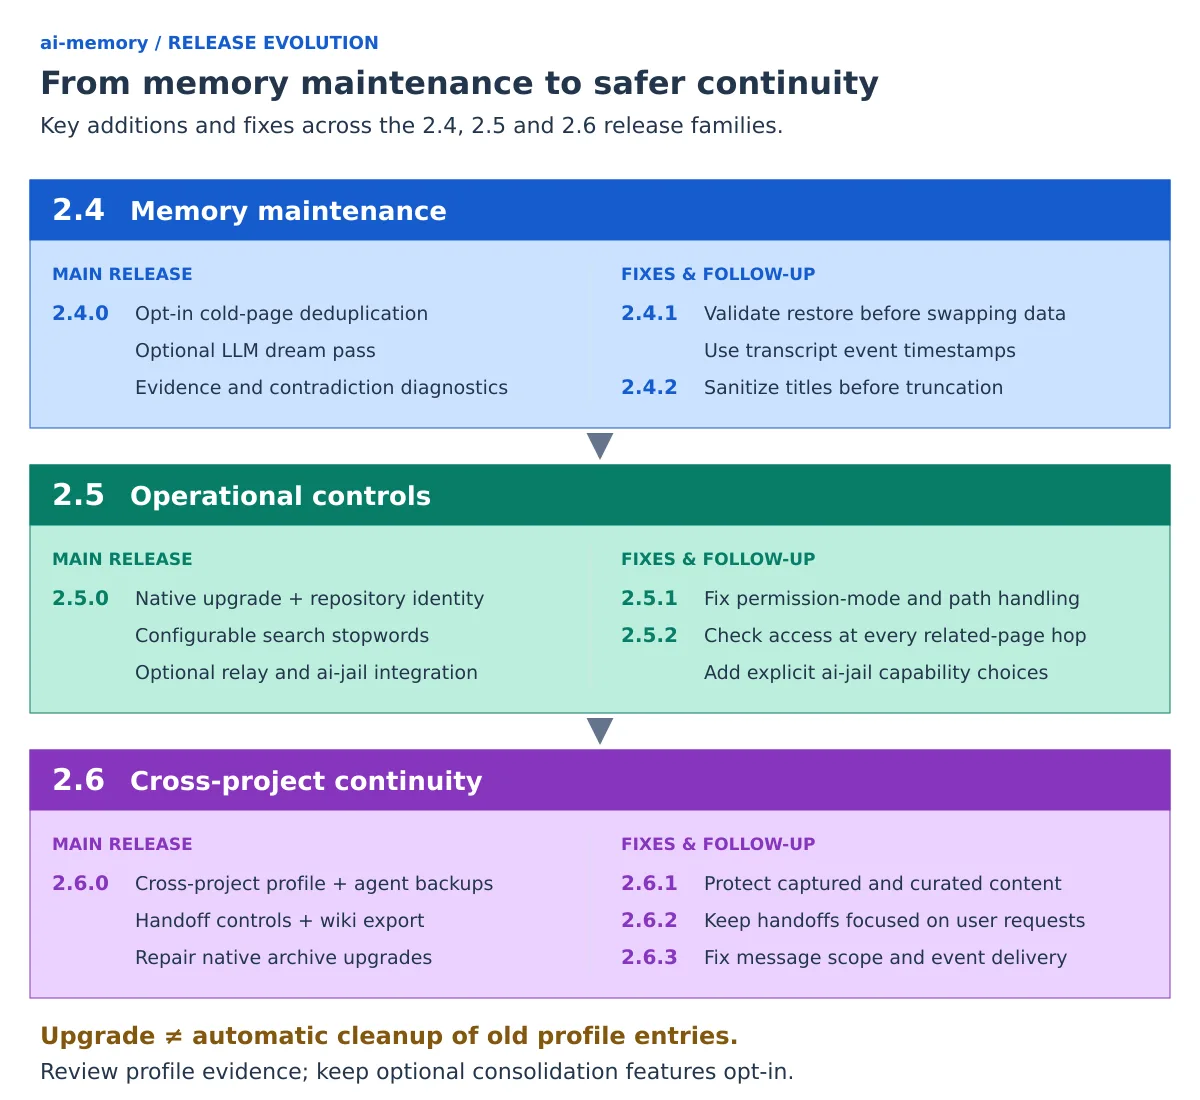
- 21/09/2026 — 2.4.0: tratamiento de memoria antigua, pase de sueño opcional y diagnóstico de evidencias.
- 25/09/2026 — 2.4.1: restauración validada antes del intercambio y horarios reales en el backfill.
- 29/09/2026 — 2.4.2: saneamiento de los títulos antes del corte y preferencias globales en consultas explícitas.
- 30/09/2026 — 2.5.0: actualización nativa, identidad por repositorio y nuevos controles operativos.
- 01/10/2026 — 2.5.1: correcciones de permisos, rutas y reanudación.
- 01/10/2026 — 2.5.2: controles ai-jail y autorización en la navegación por páginas relacionadas.
- 07/10/2026 — 2.6.0: perfil entre proyectos, copia de seguridad de agentes y exportación del wiki.
- 08/10/2026 — 2.6.1: saneamiento y preservación del contenido curado.
- 08/10/2026 — 2.6.2: entregas más fieles y aclaraciones sobre la revisión del perfil.
- 09/10 en el registro de cambios; publicación en 10/10/2026 — 2.6.3: alcance de los mensajes, integridad de las sesiones y fiabilidad de los hooks.
Qué cambia esta evolución para quien usa Linux
Mi lectura de este ciclo es que el centro de gravedad ha pasado de “guardar y resumir” a “mantener contexto útil bajo concurrencia, fallos y límites de confianza”. La mejor novedad no siempre es una herramienta nueva: puede ser impedir que un mensaje salga por el proyecto equivocado o preservar un resumen que el agente ya ha revisado.
Para adoptar la versión actual, realiza una copia de seguridad, verifica el método de instalación, actualiza el servidor y las integraciones, reinicia los clientes y revisa el perfil. No actives todos los mecanismos de consolidación solo porque existen. Las funciones opcionales piden evaluar el contenido producido, los costes y la privacidad.
El proyecto se distribuye bajo licencia MIT. Las descripciones anteriores provienen de las notas oficiales, no de pruebas propias. Para ponerlo en práctica, consulta la guía de instalación y actualización; para comparar enfoques, lea sobre alternativas a Claude-Mem e Engram en Linux.